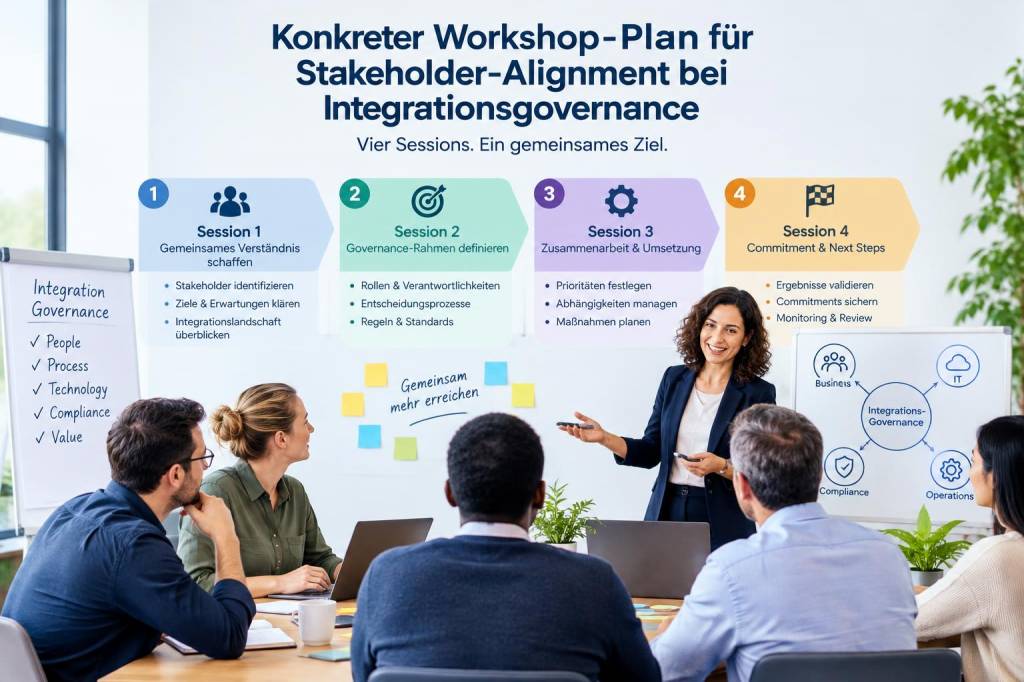
Stakeholder‑Alignment ist für mich einer der kritischsten Erfolgsfaktoren bei Integrationsgovernance. Ohne abgestimmte Erwartungen, Verantwortlichkeiten und Entscheidungswege bleiben Architekturen fragmentiert, Policies wirkungslos und Projekte verzetteln sich. In diesem Beitrag teile ich einen konkreten Workshop‑Plan, den ich in mehreren Projekten erprobt habe: vier Sessions, je 2–3 Stunden, mit klaren Zielen, vorbereitenden Artefakten und pragmatischen Ergebnissen, die direkt in die Governance‑Arbeit überführt werden können.
Zielgruppe und erwartete Resultate
Ich konzipiere diesen Workshop für cross‑funktionale Stakeholder: IT‑Architektinnen, Integrationsverantwortliche, Produkt‑Owner, Security, Data‑Governance‑Vertreter und Business‑Sponsoren. Am Ende der vier Sessions sollten wir gemeinsam haben:
ein abgestimmtes Governance‑Zielbild (Scope, Prinzipien, KPIs),klare Rollen und Entscheidungswege (RACI für Integrationsentscheidungen),konkrete Policies/Standards priorisiert nach Business‑Impact,ein Aktionsplan für die Einführung (Quick Wins, Verantwortliche, Timeline).Vorbereitung: Artefakte & Teilnehmer
Gute Vorbereitung spart Zeit. Ich bitte vorab um folgende Unterlagen und Aktionen:
High‑Level‑Systemlandkarte oder aktuelle Architekturübersicht (auch Skizzen genügen),bestehende Integrations‑ oder API‑Policies, falls vorhanden,Liste der relevanten Stakeholder mit Entscheidungskompetenzen,kurzes Pre‑Survey (3–5 Fragen) an Teilnehmer zur Erwartung und größten Schmerzpunkten.Technisch setze ich auf ein gemeinsames Whiteboard (z. B. Miro, Mural) und ein Dokumentations‑Repo (Confluence oder ein Markdown‑Repo). Für Remote‑Workshops nutze ich Zoom/Teams mit Breakout‑Rooms.
Session 1: Status, Painpoints und Zielbild (Dauer: 2–3 Stunden)
Ziel: gemeinsames Verständnis der aktuellen Situation und ein erstes Governance‑Zielbild.
Intro & Erwartungen (15 Minuten): Ich starte mit einer klaren Agenda, Workshop‑Zielen und den Ergebnissen des Pre‑Surveys.System‑Mapping (30–45 Minuten): Gemeinsam zeichnen wir die wichtigsten Systeme, Datenflüsse und Integrationsmuster. Ich lasse Teilnehmer in Breakout‑Rooms einzelne Domänen skizzieren und dann zusammenführen.Painpoint‑Mapping (30 Minuten): Jeder nennt die drei grössten Probleme bei Integrationen (z. B. fehlende API‑Standards, langsame Onboarding‑Prozesse, Security‑Lücken). Ich sammle und clustere in Echtzeit.Erarbeitung eines Zielbilds (30–45 Minuten): Auf Basis der Painpoints formuliere ich drei Governance‑Ziele (z. B. „Reduzierung der Time‑to‑Integration um 30%“, „Standardisierte API‑Sicherheitsanforderungen“, „Klare Verantwortlichkeiten für Schnittstellen“). Diese Ziele werden priorisiert.Deliverable: Visuelle Systemlandkarte, priorisierte Painpoints, erstes Zielbild (1‑2 Seiten).
Session 2: Rollen, Verantwortlichkeiten und Entscheidungswege (Dauer: 2 Stunden)
Ziel: Klare Rollen, Entscheidungsprozesse und Eskalationspfade beschreiben.
Review Zielbild (10 Minuten): Kurze Rekapitulation aus Session 1.Rollenworkshop (45 Minuten): Gemeinsam definiere ich die notwendigen Rollen (Integration Owner, API Product Owner, Platform Team, Security Officer, SME). Wir erarbeiten für jede Rolle Erwartungen, Rechte und Deliverables.RACI für Integrationsentscheidungen (45 Minuten): Mit einem konkreten Beispiel‑Use‑Case (z. B. Einführung einer neuen API oder Onboarding eines SaaS) füllen wir eine RACI‑Matrix aus. Ich lege eine Vorlage bereit, die wir live ausfüllen.Eskalations‑ und Entscheidungswege (20 Minuten): Wir beschreiben, wie Entscheidungen getroffen und wie Konflikte eskaliert werden (z. B. Technical Board → Architecture Review Board → Business Sponsor).Deliverable: Rollenbeschreibungspaket (kurze Bullet‑Points) und eine ausgefüllte RACI‑Matrix als Vorlage für zukünftige Entscheidungen.
Session 3: Policies, Standards und Priorisierung (Dauer: 2–3 Stunden)
Ziel: Konkrete Policies und Standards identifizieren, priorisieren und mit Umsetzungsrichtlinien versehen.
Policy‑Katalog (30 Minuten): Ich bringe eine Starter‑Liste mit (API‑Design, AuthN/AuthZ, Rate Limiting, Monitoring/SLAs, Data Masking, CI/CD für Integrationsartefakte). Teilnehmer ergänzen und validieren.Impact‑/Effort‑Priorisierung (45 Minuten): Gemeinsam bewerten wir jede Policy nach Business‑Impact und Umsetzungsaufwand (z. B. 2x2‑Matrix). Ich benutze vereinfacht die MoSCoW‑Priorisierung (Must, Should, Could, Won’t) für die Roadmap.Erstellung einfacher Policy‑Templates (45 Minuten): Für die Top‑Policies erstellen wir knappe, umsetzbare Templates: Ziel, Scope, Verantwortlicher, Metriken, How‑to (Checkliste). Ich zeige Beispiele aus meiner Praxis (z. B. API‑Contract‑Checklist, Security‑Checklist für OAuth2/OpenID Connect, Data‑Masking‑Patterns).Governance‑Automaten (20 Minuten, optional): Diskussion welcher Teil technischer Governance automatisiert werden kann — z. B. linting von OpenAPI‑Specs (Speccy, Spectral), CI‑Checks, Security‑Scans (Snyk, OWASP ZAP), Contract Testing (Pact).Deliverable: Priorisierte Policy‑Liste, 2–3 ausgearbeitete Policy‑Templates, Liste möglicher Automatisierungen.
Session 4: Roadmap, Quick Wins und Operationalisierung (Dauer: 2 Stunden)
Ziel: Konkreter Aktionsplan zur Einführung der Governance mit Verantwortlichkeiten und Metriken.
Review der bisherigen Ergebnisse (15 Minuten): Kurzüberblick und offene Punkte.Roadmap‑Erstellung (45 Minuten): Wir setzen die priorisierten Policies in eine Roadmap (Quarter‑Sprints oder 90‑Tage‑Plan). Ich empfehle, mit 2–3 Quick Wins zu starten (z. B. ein Contract‑Linting‑Check im CI, Standard‑API‑Template, ein monatliches Architecture Review Board).Metriken & KPIs (30 Minuten): Für jede Governance‑Initiative definieren wir Metriken (z. B. Anzahl API‑Verstösse pro Release, Time‑to‑Onboard, Anzahl automatisierter Checks). Ich schlage einfache Dashboards mit Prometheus/Grafana oder einem Jira‑Board für Fortschritt vor.Operatives Setup & Change‑Management (30 Minuten): Wer macht was in den nächsten 30/60/90 Tagen? Welche Trainings/Workshops brauchen Teams? Welche Kommunikationskanäle (Newsletter, Office Hours, Slack Channel) setzen wir auf?Deliverable: 90‑Tage‑Roadmap, KPI‑Set, Verantwortliche für Quick Wins und Rolloutplan.
Praktische Tipps aus meiner Erfahrung
Ein paar Dinge, die sich in der Praxis bewährt haben:
Keep it pragmatic: Policies sollten kurz, klar und durchsetzbar sein — nicht 40 Seiten Theorie.Automatisiere, wo es repetitiv ist: Linting, Contract Tests, Security‑Scans reduzieren menschliche Diskussionen.Iterativ vorgehen: Lieber drei definierte Quick Wins sauber umsetzen als 20 Ambitionen halbgar.Stakeholder‑Sponsoring: Ohne einen oder zwei Business‑Sponsoren gehen Governance‑Initiativen schnell zurück in die Prioritätslisten.Dokumentation living statt frozen: Nutze Confluence/Git‑Repo mit klaren Templates und Versionierung.Vorlage: einfache Agenda‑Tabelle
| Session | Dauer | Fokus | Deliverable |
|---|
| 1 | 2–3h | Status, Painpoints, Zielbild | Systemkarte, Zielbild |
| 2 | 2h | Rollen, RACI, Entscheidungswege | Rollenpaket, RACI |
| 3 | 2–3h | Policies, Priorisierung, Templates | Policy‑Templates, Priorisierung |
| 4 | 2h | Roadmap, KPIs, Operationalisierung | 90‑Tage‑Plan, KPIs |
Wenn Sie möchten, sende ich Ihnen gern die Vorlagen (RACI, Policy‑Template, 90‑Tage‑Roadmap) als editierbare Dateien oder begleite Sie bei der Moderation der Sessions. Ich moderiere solche Workshops regelmäßig — remote und vor Ort — und passe Inhalte an Ihre Domäne an (Finanzen, Healthcare, Industrie). Schreiben Sie mir, welche spezifischen Herausforderungen Sie sehen, dann mache ich Ihnen ein angepasstes Paket.